

[ad_1]

L’Equateur a ouvert une enquête après la découverte, sur un serveur non sécurisé, d’informations sur l’identité ou le régime fiscal d’une grande partie de sa population.
Noms, prénoms, liens familiaux, numéros de compte bancaire, montant du salaire ou nom de l’employeur : la découverte d’une base de données de 18 gigaoctets contenant les données personnelles de plus de 20 millions de personnes, dont la quasi-totalité de la population de l’Equateur, a déclenché l’ouverture d’une enquête du gouvernement et la tenue de premières auditions par la police, mardi 17 septembre.
Deux responsables de l’entreprise équatorienne Novaestrat ont été entendus dans le cadre de l’enquête, ouverte pour violation présumée de la vie privée. Leur société est mentionnée dans le rapport publié par des hackeurs sur le site vpnMentor, annonçant la découverte de la faille. « La fuite de données contient une grande quantité de données personnelles, sensibles et identifiables », prévenait le texte, dont les auteurs se présentent comme des « chercheurs et hackeurs éthiques ».
Le groupe a prévenu les autorités avant de rendre publique la faille, et une intervention de l’équipe de sécurité informatique d’urgence du pays a permis de restreindre l’accès à la base de données dès le 11 septembre – vpnMentor n’a pas précisé combien de temps le serveur est resté accessible sans protection.
Registre du gouvernement et institution bancaire
Ces informations proviendraient, entre autres, de registres du gouvernement d’Equateur ainsi que d’une association d’entreprises automobiles et de deux banques. Le ministre des télécommunications, Andrés Michelena, a déclaré aux médias qu’« une entreprise privée équatorienne a malheureusement soustrait de l’information possiblement à deux ou trois institutions publiques (…) durant le régime » de l’ex-président, Rafael Correa (2007-2017), farouche opposant de son ex-allié et successeur Lenin Moreno.
« C’est une question très sensible, c’est une importante préoccupation pour tout le gouvernement et l’Etat », a déclaré de son côté, lundi, la ministre de l’intérieur équatorienne, Maria Paula Romo Rodrigues, lors d’une conférence de presse. « Nous travaillons sur le sujet avec les différentes institutions concernées, non seulement celles qui ont eu leurs données dérobées, mais également les différentes institutions qui sont chargées des questions de sécurité », a précisé la ministre.
L’Equateur sans loi sur les données personnelles
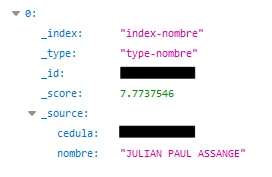
L’Equateur compte 17,3 millions d’habitants dont l’immense majorité apparaîtraient dans la base de données, qui a été découverte sur un serveur non sécurisé situé à Miami, sur la Côte est des Etats-Unis. Quelque trois millions de profils supplémentaires figuraient dans le fichier, dont celui du fondateur de WikiLeaks, Julian Assange, relevé par les hackeurs ayant découvert la faille.
En avril, le gouvernement équatorien avait dénoncé plus de 40 millions de cyberattaques contre des institutions publiques après qu’il eut retiré l’asile au fondateur du site WikiLeaks, Julian Assange, réfugié depuis 2012 dans l’ambassade du pays à Londres. Il les avait attribuées à des groupes liés à l’Australie. L’Etat équatorien est aujourd’hui dépourvu d’une législation de protection des données personnelles : le gouvernement doit justement présenter, cette semaine, un projet de loi à l’Assemblée nationale sur le sujet.
[ad_2]
Source link
Have something to say? Leave a comment: